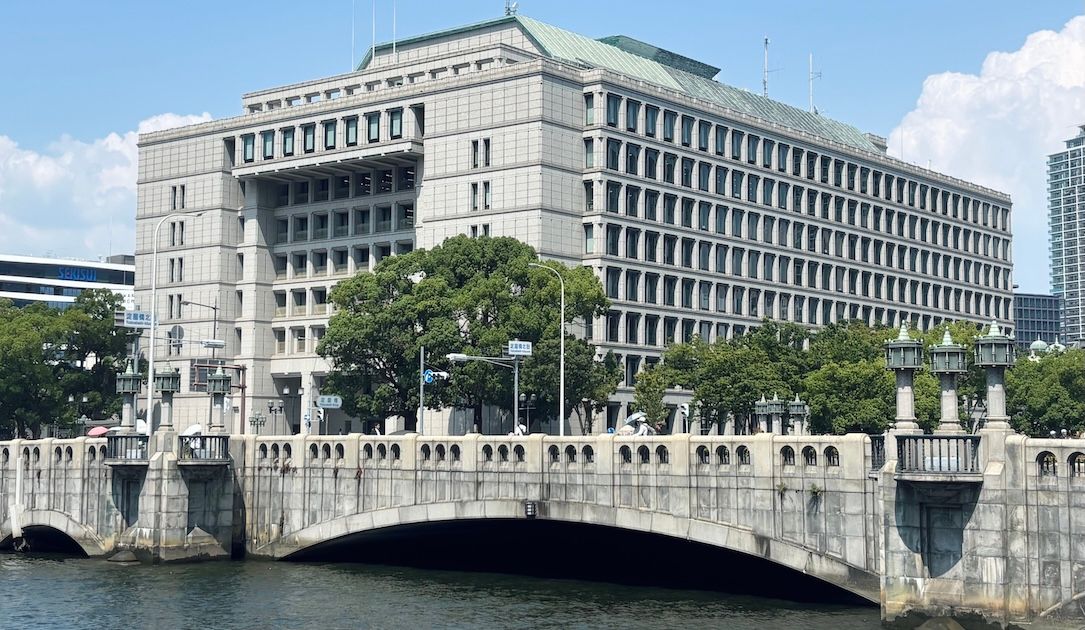
ಮೂರನೇ ವ್ಯಕ್ತಿಯ ತಂತ್ರಜ್ಞಾನ ಪೂರೈಕೆದಾರರನ್ನು ಒಳಗೊಂಡ ದತ್ತಾಂಶ ಉಲ್ಲಂಘನೆಯು ಆನ್ಲೈನ್ ಆಡಳಿತ ಸೇವೆಗಳ ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗೆ ಸಂಬಂಧಿಸಿದ 1 ಮಿಲಿಯನ್ಗಿಂತಲೂ ಹೆಚ್ಚು ಇಮೇಲ್ ವಿಳಾಸಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಿದೆ ಎಂದು ಒಸಾಕಾ ನಗರವು ಸಾರ್ವಜನಿಕರಿಗೆ ತಿಳಿಸಿದೆ.
ಜಪಾನ್ನ ಮೂರನೇ ಅತಿದೊಡ್ಡ ನಗರದ ಸರ್ಕಾರವು ಪ್ರಕಟಿಸಿದ ಹೇಳಿಕೆಯ ಪ್ರಕಾರ, TKC ಕಾರ್ಪೊರೇಶನ್ ಬಳಸುವ ಅರಾರಾ ಇಮೇಲ್ ವಿತರಣಾ ಸೇವೆಯನ್ನು ಹ್ಯಾಕರ್ಗಳು ಪ್ರವೇಶಿಸಿದ್ದಾರೆ, ಕಂಪನಿಯು ಆಡಳಿತಾತ್ಮಕ ಸೇವೆಗಳ ವೇದಿಕೆಯನ್ನು ನಿರ್ವಹಿಸಲು ಒಪ್ಪಂದ ಮಾಡಿಕೊಂಡಿದೆ.
ನಗರದ ಪ್ರಕಾರ ಜುಲೈ 2026 ಮತ್ತು ಅಕ್ಟೋಬರ್ 31 ರ ನಡುವೆ ನಗರದಿಂದ ನಡೆಸಲ್ಪಡುವ ಸಿಸ್ಟಂನಿಂದ ಇಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸಿದ ಯಾರಾದರೂ ಅವರ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಸೋರಿಕೆ ಮಾಡಿದ್ದಾರೆ. ಅವರು ನಗರದ 2.8 ಮಿಲಿಯನ್ ನಿವಾಸಿಗಳಿಗೆ ನಗರದಿಂದ ಬಂದಿರುವ ಅನುಮಾನಾಸ್ಪದ ಇಮೇಲ್ಗಳ ಬಗ್ಗೆ ಜಾಗರೂಕರಾಗಿರಿ ಎಂದು ಎಚ್ಚರಿಸಿದ್ದಾರೆ – ಯಾವುದೇ URL ಗಳು ಅಥವಾ ಲಗತ್ತುಗಳನ್ನು ತೆರೆಯದಂತೆ ಪ್ರತಿಯೊಬ್ಬರನ್ನು ಒತ್ತಾಯಿಸಿದರು.
ಒಸಾಕಾ ಪ್ರಿಫೆಕ್ಚರ್ನ ಪ್ರಾದೇಶಿಕ ಸರ್ಕಾರವು ಆಹಾರ ಬೆಂಬಲ ಕಾರ್ಯಕ್ರಮದಲ್ಲಿ ಭಾಗವಹಿಸುವವರ ಮಾಹಿತಿಯನ್ನು ಒಳಗೊಂಡಿರುವ ತನ್ನದೇ ಆದ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯನ್ನು ಘೋಷಿಸಿದ ದಿನಗಳ ನಂತರ ನಗರ ಉಲ್ಲಂಘನೆಯು ಸಂಭವಿಸಿದೆ.
ಅರಾರಾ ಮೇಲಿನ ದಾಳಿಯು ಜಪಾನ್ನಲ್ಲಿ ಡಜನ್ಗಟ್ಟಲೆ ದೊಡ್ಡ ವ್ಯವಹಾರಗಳು ಮತ್ತು ಸರ್ಕಾರಗಳ ಮೇಲೆ ಕ್ಯಾಸ್ಕೇಡಿಂಗ್ ಪರಿಣಾಮವನ್ನು ಬೀರಿದೆ. ನವೆಂಬರ್ 2 ರ ಸೈಬರ್ ದಾಳಿಯು TKC, ಗೇಮಿಂಗ್ ದೈತ್ಯ ಸೆಗಾ ಮತ್ತು ಇತರರು ಸೇರಿದಂತೆ ಸುಮಾರು 400 ಗ್ರಾಹಕರಿಂದ 77 ಮಿಲಿಯನ್ ಇಮೇಲ್ ವಿಳಾಸಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಿದೆ ಎಂದು ಕಂಪನಿ ಹೇಳಿದೆ.
ಕ್ರೆಡಿಟ್ ಕಾರ್ಡ್ ಕಂಪನಿಗಳು ಮತ್ತು ಹಣಕಾಸು ಸಂಸ್ಥೆಗಳಂತೆ ನಟಿಸುವ ಲಕ್ಷಾಂತರ ದುರುದ್ದೇಶಪೂರಿತ ಇಮೇಲ್ಗಳನ್ನು ಕಳುಹಿಸಲು ಹ್ಯಾಕರ್ಗಳು ತಮ್ಮ ಇಮೇಲ್ ವಿತರಣಾ ಸೇವೆಯನ್ನು ಬಳಸಿದ್ದಾರೆ ಎಂದು ಅರಾರಾ ಗಮನಿಸಿದ್ದಾರೆ.
‘ಸಜ್ಜುಗೊಳಿಸೋಣ’
ಜಪಾನ್ ಏರ್ಲೈನ್ಸ್ನಿಂದ ಸೋನಿ ನೆಟ್ವರ್ಕ್ ಕಮ್ಯುನಿಕೇಷನ್ಸ್ ಮತ್ತು ಗೇಮಿಂಗ್ ಕಂಪನಿ ಕ್ಯಾಪ್ಕಾಮ್ವರೆಗೆ ನಿರ್ಣಾಯಕ ಕಂಪನಿಗಳು ಮತ್ತು ಸಂಸ್ಥೆಗಳ ಮೇಲೆ ತಿಂಗಳ ಸೈಬರ್ಟಾಕ್ಗಳಿಂದ ಜಪಾನ್ ತತ್ತರಿಸಿದೆ.
ಕಳೆದ ವಾರ, ಜಪಾನಿನ ಪ್ರಧಾನ ಮಂತ್ರಿ ಸನೇ ತಕೈಚಿ ಅವರು ಸೈಬರ್ ಭದ್ರತೆಯ ಕುರಿತು ಕ್ಯಾಬಿನೆಟ್ ಸಭೆಯನ್ನು ನಡೆಸಿದರು ಮತ್ತು ಸೈಬರ್ ರಕ್ಷಣೆಗಾಗಿ AI ಬಳಕೆಯನ್ನು ಹೆಚ್ಚಿಸುವ ಗುರಿಯನ್ನು ಹೊಂದಿರುವ ತುರ್ತು ಕ್ರಮಗಳ ಪ್ಯಾಕೇಜ್ ಅನ್ನು ಘೋಷಿಸಿದರು, ಹೆಚ್ಚು ದೃಢವಾದ ಮಾಹಿತಿ ಸಂಗ್ರಹಣೆ, ಆಕ್ರಮಣಕಾರಿ ಸೈಬರ್ ದಾಳಿಗಳು ಮತ್ತು ಡೇಟಾ ಉಲ್ಲಂಘನೆಯ ಬಲಿಪಶುಗಳಿಗೆ ಹೆಚ್ಚಿನ ಬೆಂಬಲವನ್ನು ನೀಡಿದರು.
ಸುಮಾರು $62 ಮಿಲಿಯನ್ ತುರ್ತು ನಿಧಿಯನ್ನು ಈ ಪ್ರಯತ್ನಕ್ಕೆ ಸಮರ್ಪಿಸಲಾಯಿತು ಮತ್ತು ಸರ್ಕಾರಿ ಸಂಸ್ಥೆಗಳಿಗೆ ಸೈಬರ್ಅಟ್ಯಾಕ್ಗಳನ್ನು ತ್ವರಿತವಾಗಿ ವರದಿ ಮಾಡಲು ಕಂಪನಿಗಳನ್ನು ಒತ್ತಾಯಿಸಲಾಯಿತು.
“ಈ ಕ್ಷಣದಲ್ಲಿಯೂ ಸಹ, ಅನಧಿಕೃತ ಪ್ರವೇಶ ಮತ್ತು ಮಾಹಿತಿ ಸೋರಿಕೆಯ ಘಟನೆಗಳು ಸಂಭವಿಸುತ್ತಲೇ ಇರುತ್ತವೆ, ಇದು ಜನರ ದೈನಂದಿನ ಜೀವನ ಮತ್ತು ವ್ಯಾಪಾರ ಚಟುವಟಿಕೆಗಳ ಮೇಲೆ ಗಮನಾರ್ಹವಾಗಿ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ” ಎಂದು ಅವರು ಹೇಳಿದರು. “ಸೈಬರ್ಟಾಕ್ಗಳಿಗೆ ಪ್ರತಿಕ್ರಿಯಿಸಲು ಜಪಾನ್ನ ಒಟ್ಟಾರೆ ಸಾಮರ್ಥ್ಯಗಳನ್ನು ಬಲಪಡಿಸಲು ನಾವು ಸರ್ಕಾರದ ಸಂಪೂರ್ಣ ಸಂಪನ್ಮೂಲಗಳನ್ನು ಸಜ್ಜುಗೊಳಿಸೋಣ.”
ಜಪಾನ್ನ ರಾಷ್ಟ್ರೀಯ ಕಂಪ್ಯೂಟರ್ ಭದ್ರತಾ ಘಟನೆಯ ಪ್ರತಿಕ್ರಿಯೆ ತಂಡವು ಮೂರು ವಾರಗಳ ಹಿಂದೆ ಒಂದು ಅಧ್ಯಯನವನ್ನು ಪ್ರಕಟಿಸಿತು, ದೇಶದಲ್ಲಿ ದಾಳಿ ನಡೆಸುವ ಮೊದಲು ತಿಳಿದಿರುವ ದೋಷಗಳನ್ನು ಸ್ಕ್ಯಾನ್ ಮಾಡಲು ದಾಳಿಕೋರರು AI ಅನ್ನು ಬಳಸುತ್ತಿದ್ದಾರೆ ಎಂದು ಪುರಾವೆಗಳನ್ನು ಕಂಡುಕೊಂಡಿದೆ ಎಂದು ಹೇಳಿದೆ.
ಜಪಾನಿನ ಟೆಲಿಕಾಂ ದೈತ್ಯ ಎನ್ಟಿಟಿಯ ಮುಖ್ಯ ಸೈಬರ್ಸೆಕ್ಯುರಿಟಿ ಸ್ಟ್ರಾಟೆಜಿಸ್ಟ್ ಮಿಹೊಕೊ ಮಟ್ಸುಬಾರಾ ರೆಕಾರ್ಡೆಡ್ ಫ್ಯೂಚರ್ ನ್ಯೂಸ್ಗೆ ಇತ್ತೀಚಿನ ಮಾಹಿತಿಯು ಜಪಾನಿನ ಸಿಸ್ಟಮ್ಗಳ ಮೇಲೆ ಸೈಬರ್ಟಾಕ್ಗಳು ಜುಲೈನಲ್ಲಿ ಬೆಳೆಯಲು ಪ್ರಾರಂಭಿಸಿದವು ಮತ್ತು ಅಕ್ಟೋಬರ್ನಲ್ಲಿ ಗಗನಕ್ಕೇರಿದವು ಎಂದು ತೋರಿಸಿದೆ.
ಜಪಾನ್ನಲ್ಲಿ ಈ ವರ್ಷ ವರದಿಯಾದ ಎಲ್ಲಾ ಘಟನೆಗಳಲ್ಲಿ 58% ಅನ್ನು ಅಕ್ಟೋಬರ್ನಲ್ಲಿ ಕಂಡಿದೆ ಎಂದು ಅವರು ಹೇಳಿದರು. ಈ ವರ್ಷ ಇಲ್ಲಿಯವರೆಗೆ ಸುಮಾರು 380 ಮಿಲಿಯನ್ ವೈಯಕ್ತಿಕ ಡೇಟಾವನ್ನು ಕದಿಯಲಾಗಿದೆ.
ಹೆಚ್ಚಿನ ಪ್ರಮಾಣದ ಜಪಾನಿನ ವೈಯಕ್ತಿಕ ಮಾಹಿತಿಯನ್ನು ಈಗಾಗಲೇ ಡಾರ್ಕ್ ವೆಬ್ನಲ್ಲಿ ವ್ಯಾಪಾರ ಮಾಡಲಾಗುತ್ತಿದೆ ಮತ್ತು ಕೆಲವು ಡೇಟಾವನ್ನು ಮೋಸದ ಸೆಕ್ಯುರಿಟೀಸ್ ವಹಿವಾಟುಗಳಿಗೆ ಬಳಸಲಾಗಿದೆ ಎಂದು ಮತ್ಸುಬಾರಾ ಹೇಳಿದರು, ಆರ್ಥಿಕ ಸಂಪನ್ಮೂಲಗಳನ್ನು ಹೊಂದಿರುವ ನಿರ್ಣಾಯಕ ನಟರು ಜಪಾನಿನ ನಾಗರಿಕರ ಸಾಮಾಜಿಕ ಆರ್ಥಿಕ ಚಟುವಟಿಕೆಗಳು ಮತ್ತು ವೈಯಕ್ತಿಕ ಆದ್ಯತೆಗಳ ಸಮಗ್ರ ಡೇಟಾಬೇಸ್ ಅನ್ನು ಕಂಪೈಲ್ ಮಾಡಬಹುದು ಎಂದು ಎಚ್ಚರಿಸಿದ್ದಾರೆ.
ಈ ಹಿಂದೆ ಜಪಾನ್ನ ರಕ್ಷಣಾ ಸಚಿವಾಲಯ ಮತ್ತು ಇತರ ಸರ್ಕಾರಿ ಸೈಬರ್ಸೆಕ್ಯುರಿಟಿ ಸಮಿತಿಗಳಲ್ಲಿ ಕೆಲಸ ಮಾಡಿದ್ದ ಮಾಟ್ಸುಬಾರಾ, ಹೊಸ ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಶಾಸನವು ಜಾರಿಗೆ ಬಂದ ನಂತರ ಇತ್ತೀಚಿನ ಉಲ್ಲಂಘನೆಗಳು ಕಂಡುಬಂದಿವೆ ಎಂದು ಗಮನಿಸಿದರು, ಇದು ಗಮನಾರ್ಹವಾದ ಸೈಬರ್ ದಾಳಿಯ ಸಂದರ್ಭದಲ್ಲಿ ಸರ್ಕಾರವು ಹೆಚ್ಚು ದೃಢವಾದ ಕ್ರಮವನ್ನು ತೆಗೆದುಕೊಳ್ಳಲು ಅನುವು ಮಾಡಿಕೊಡುತ್ತದೆ.
“ಜಪಾನ್ ಯಾವ ರೀತಿಯ ಸೈಬರ್ಟಾಕ್ಗಳಿಗೆ ಎಷ್ಟು ಬೇಗನೆ ಪ್ರತಿಕ್ರಿಯಿಸುತ್ತದೆ ಮತ್ತು ಯಾವ ಮಟ್ಟದ ತೀವ್ರತೆಯನ್ನು ಹೊಂದಿದೆ ಎಂಬುದನ್ನು ತಿಳಿಯಲು ಅನೇಕ ದೇಶಗಳು ಉತ್ಸುಕವಾಗಿವೆ” ಎಂದು ಅವರು ಹೇಳಿದರು.
ಇತ್ತೀಚಿನ ಉಲ್ಲಂಘನೆಗಳು ಕ್ಲೌಡ್ ಮತ್ತು ಆರ್ಟೆಕ್ಸ್ನಂತಹ AI-ಉಪಕರಣಗಳನ್ನು ಒಳಗೊಂಡಿರುವಂತೆ ತೋರುತ್ತಿದೆ, ಇದು ಸೈಬರ್ ಅಪರಾಧಿಗಳು ದೋಷಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಲು ಮತ್ತು ಬಳಸಿಕೊಳ್ಳಲು ಸಹಾಯ ಮಾಡುತ್ತದೆ ಎಂದು ಮತ್ಸುಬಾರಾ ಸೇರಿಸಲಾಗಿದೆ. ಆದರೆ ಈ ತರಂಗದಲ್ಲಿನ ಪ್ರತಿಯೊಂದು ಉಲ್ಲಂಘನೆಯು AI ಗೆ ಕಾರಣವಾಗುವುದಿಲ್ಲ ಎಂದು ಅವರು ವಾದಿಸಿದರು.
ಕಳೆದ ವಾರ ಘೋಷಿಸಲಾದ ಸರ್ಕಾರದ ಉಪಕ್ರಮಗಳ ಪ್ರಮುಖ ಅಂಶವೆಂದರೆ ಸೈಬರ್ ಭದ್ರತೆಯನ್ನು “ಸಂಪೂರ್ಣವಾಗಿ ವೈಯಕ್ತಿಕ ಸಂಸ್ಥೆಗಳಿಗೆ ಬಿಡಲಾಗುವುದಿಲ್ಲ” ಎಂದು ಒಪ್ಪಿಕೊಳ್ಳುವುದು.
“ಸುರಕ್ಷತಾ ಮೌಲ್ಯಮಾಪನಗಳು ಮತ್ತು ಘಟನೆಯ ಪ್ರತಿಕ್ರಿಯೆ ಅಥವಾ ಚೇತರಿಕೆಯ ಬೆಂಬಲದ ರೂಪದಲ್ಲಿ ಸರ್ಕಾರದ ನೆರವು, ತಳ್ಳಲು ಬಂದಾಗ ವ್ಯತ್ಯಾಸವನ್ನು ಮಾಡಬಹುದು” ಎಂದು ಅವರು ಹೇಳಿದರು. “ಆದಾಗ್ಯೂ, ನಿಧಿಯು ಸ್ಥಿರವಾದ ದೀರ್ಘಾವಧಿಯ ಪ್ರಯತ್ನದ ಆರಂಭವಾಗಿರಬೇಕು ಮತ್ತು ಪ್ರಸ್ತುತ ದಾಳಿಯ ಅಲೆಗೆ ಒಂದು ಬಾರಿ ತ್ವರಿತ ಪರಿಹಾರವಾಗಿ ನೋಡಲಾಗುವುದಿಲ್ಲ.”