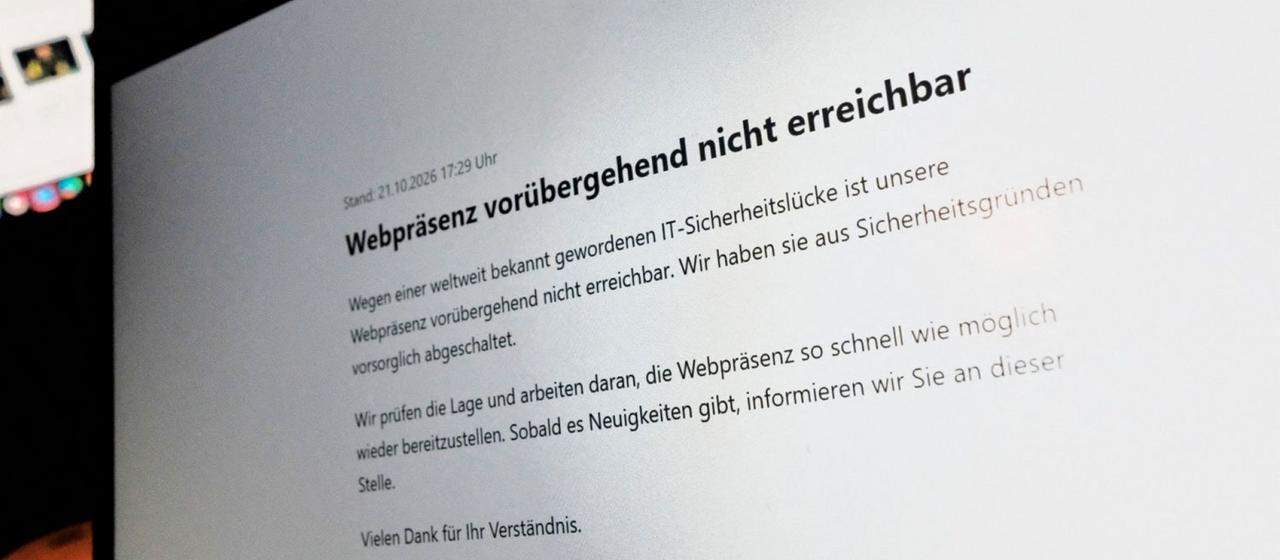
ಗಂಭೀರ ಭದ್ರತಾ ಅಂತರವು ಲಕ್ಷಾಂತರ ವೆಬ್ಸೈಟ್ಗಳಿಗೆ ಬೆದರಿಕೆ ಹಾಕುತ್ತದೆ. ವ್ಯಾಪಕವಾಗಿ ಬಳಸಲಾಗುವ ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆ PHP ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ. ಜರ್ಮನಿಯಲ್ಲಿ, ಮುನ್ನೆಚ್ಚರಿಕೆಯಾಗಿ ಹಲವಾರು ನಗರಗಳಲ್ಲಿ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಮುಚ್ಚಲಾಗಿದೆ.
ಬೃಹತ್ ಭದ್ರತಾ ಅಂತರಗಳಿಂದಾಗಿ ಜಗತ್ತಿನಾದ್ಯಂತ ಸರ್ಕಾರಿ ಅಧಿಕಾರಿಗಳು ಮತ್ತು ಕಂಪನಿಗಳು ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿವೆ. ಯುರೋಪ್ನಲ್ಲಿ, ಜರ್ಮನಿ, ಫ್ರಾನ್ಸ್, ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ ಮತ್ತು ಡೆನ್ಮಾರ್ಕ್ನ ವೆಬ್ಸೈಟ್ಗಳು ಇತರರ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರಿವೆ.
ಗಂಭೀರವಾದ ಭದ್ರತಾ ನ್ಯೂನತೆಯು ವ್ಯಾಪಕವಾಗಿ ಬಳಸಲಾಗುವ PHP ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ, ಅದರಲ್ಲಿ ಹೆಚ್ಚಿನ ಇಂಟರ್ನೆಟ್ ಆಧಾರಿತವಾಗಿದೆ – ಸರಳ ಬ್ಲಾಗ್ಗಳಿಂದ ಹಿಡಿದು ದೊಡ್ಡ ಸುದ್ದಿ ಪೋರ್ಟಲ್ಗಳವರೆಗೆ ಸಂಕೀರ್ಣ ಆನ್ಲೈನ್ ಅಂಗಡಿಗಳು ಮತ್ತು ವರ್ಡ್ಪ್ರೆಸ್ನಂತಹ ವಿಷಯ ನಿರ್ವಹಣಾ ವ್ಯವಸ್ಥೆಗಳು.
ತಜ್ಞರು ಅಂದಾಜಿಸುವಂತೆ 400 ರಿಂದ 500 ಮಿಲಿಯನ್ ವೆಬ್ಸೈಟ್ಗಳು ಕೇವಲ ವರ್ಡ್ಪ್ರೆಸ್ ಬಳಸಿ ವಿಶ್ವಾದ್ಯಂತ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿವೆ.
ಪುರಸಭೆಗಳು ಮತ್ತು ಆಸ್ಪತ್ರೆಗಳು ಆಫ್ಲೈನ್ ಆಗುತ್ತಿವೆ
ಹಲವಾರು ಮುನ್ಸಿಪಾಲಿಟಿಗಳು, ಅಧಿಕಾರಿಗಳು, ವಿಶ್ವವಿದ್ಯಾನಿಲಯಗಳು ಮತ್ತು ಆಸ್ಪತ್ರೆಗಳು ಭದ್ರತಾ ಅಧಿಕಾರಿಗಳ ಎಚ್ಚರಿಕೆಗಳಿಗೆ ಪ್ರತಿಕ್ರಿಯಿಸಿದವು ಮತ್ತು ಸಂಭವನೀಯ ದಾಳಿಗಳನ್ನು ತಡೆಗಟ್ಟುವ ಸಲುವಾಗಿ ತಮ್ಮ ಆನ್ಲೈನ್ ಕೊಡುಗೆಗಳನ್ನು ಅಲ್ಪಾವಧಿಯಲ್ಲಿ ಆಫ್ಲೈನ್ನಲ್ಲಿ ತೆಗೆದುಕೊಂಡವು.
ಉದಾಹರಣೆಗೆ, ರೈನ್ಲ್ಯಾಂಡ್-ಪ್ಯಾಲಟಿನೇಟ್ನಲ್ಲಿ, ಫೆಡರಲ್ ಸರ್ಕಾರದ ಎಚ್ಚರಿಕೆಯನ್ನು ಅನುಸರಿಸಿ ರಾಜ್ಯದ ರಾಜಧಾನಿ ಮೈಂಜ್ ತಾತ್ಕಾಲಿಕವಾಗಿ ಹಲವಾರು ನಗರ ಇಂಟರ್ನೆಟ್ ಸೇವೆಗಳನ್ನು ಮತ್ತು ಅದರ ಕೇಂದ್ರ ವೆಬ್ ಪೋರ್ಟಲ್ ಅನ್ನು ಮುನ್ನೆಚ್ಚರಿಕೆ ಕ್ರಮವಾಗಿ ಆಫ್ ಮಾಡಿದೆ. ಪಾಟ್ಸ್ಡ್ಯಾಮ್ ಮತ್ತು ಹಾಲ್ಬರ್ಸ್ಟಾಡ್ ಕೂಡ ಮುನ್ನೆಚ್ಚರಿಕೆಯಾಗಿ ತಮ್ಮ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಮುಚ್ಚಿದ್ದಾರೆ. ಬರ್ಲಿನ್ನಲ್ಲಿರುವ ಚಾರಿಟೆ ಯೂನಿವರ್ಸಿಟಿ ಆಸ್ಪತ್ರೆಯು ತನ್ನ ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ ಅನ್ನು ಆಫ್ಲೈನ್ನಲ್ಲಿ ತೆಗೆದುಕೊಂಡಿತು. ಹ್ಯಾನೋವರ್ನಲ್ಲಿ, Üstra ಸಾರಿಗೆ ಕಂಪನಿಯು ತನ್ನ ವೆಬ್ಸೈಟ್ ಅನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಮುಚ್ಚಿದೆ. “ಟಿಕೆಟ್ಗಳನ್ನು ಖರೀದಿಸುವುದು ಮತ್ತು ಖರೀದಿಸಿದ ಟಿಕೆಟ್ಗಳನ್ನು ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಪ್ರದರ್ಶಿಸುವುದು ಸಹ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ” ಎಂದು ಕಂಪನಿ ಹೇಳಿದೆ.
ನೆದರ್ಲ್ಯಾಂಡ್ನಿಂದ ಜಪಾನ್ಗೆ ಸ್ಥಗಿತ
ಸುರಕ್ಷತಾ ಕಾರಣಗಳಿಗಾಗಿ ನೆದರ್ಲ್ಯಾಂಡ್ಸ್, ಡೆನ್ಮಾರ್ಕ್, ಫಿನ್ಲ್ಯಾಂಡ್ ಮತ್ತು ಜಪಾನ್ನ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಸಹ ಮುಚ್ಚಲಾಗಿದೆ. ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನಲ್ಲಿ, ಉದಾಹರಣೆಗೆ, ನ್ಯಾಷನಲ್ ಸೆಂಟರ್ ಫಾರ್ ಸೈಬರ್ಸೆಕ್ಯುರಿಟಿ, ಪೋರ್ಟ್ ಆಫ್ ರೋಟರ್ಡ್ಯಾಮ್ ಮತ್ತು ರಾಷ್ಟ್ರೀಯ ಫುಟ್ಬಾಲ್ ಅಸೋಸಿಯೇಷನ್ನ ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಪ್ರವೇಶಿಸಲಾಗುವುದಿಲ್ಲ.
ಭದ್ರತಾ ತಜ್ಞರು ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯ ಮಧ್ಯಭಾಗದಲ್ಲಿ ಎರಡು ನಿರ್ಣಾಯಕ ದೋಷಗಳ ಬಗ್ಗೆ ಎಚ್ಚರಿಸುತ್ತಾರೆ. ಐಟಿ ಸೆಕ್ಯುರಿಟಿ ಕಂಪನಿ ಹಂಟ್ರೆಸ್ ಮತ್ತು ಪಿಎಚ್ಪಿ ಸೆಕ್ಯುರಿಟಿ ತಂಡದ ಜೊತೆಗೆ, ಫೆಡರಲ್ ಆಫೀಸ್ ಫಾರ್ ಇನ್ಫಾರ್ಮೇಶನ್ ಸೆಕ್ಯುರಿಟಿ (ಬಿಎಸ್ಐ) ಸಹ ಎಚ್ಚರಿಕೆ ನೀಡುತ್ತಿದೆ ಮತ್ತು ಅಧಿಕೃತ ಸೈಬರ್ ಸುರಕ್ಷತೆ ಎಚ್ಚರಿಕೆಯನ್ನು ನೀಡಿದೆ.
ಅದರ ಪ್ರಕಟಿತ ಎಚ್ಚರಿಕೆಯಲ್ಲಿ, BSI ಎಚ್ಚರಿಕೆಯ ಮಟ್ಟ “3/ಆರೆಂಜ್” ನೊಂದಿಗೆ ಅಪಾಯವನ್ನು ಅತ್ಯಂತ ಹೆಚ್ಚು ಎಂದು ವರ್ಗೀಕರಿಸುತ್ತದೆ. ಇದರರ್ಥ ಸಾಮಾನ್ಯ ಕಾರ್ಯಾಚರಣೆಗಳಿಗೆ ಭಾರಿ ಅಡ್ಡಿಯಾಗುವ ಅಪಾಯವಿರುವುದರಿಂದ ತಕ್ಷಣವೇ ಪ್ರತಿಕ್ರಮಗಳನ್ನು ತೆಗೆದುಕೊಳ್ಳಬೇಕು.
ಅಪರಾಧಿಗಳು ಗ್ರಾಹಕರ ಡೇಟಾವನ್ನು ಪ್ರವೇಶಿಸಬಹುದು
ಆದ್ದರಿಂದ ಭದ್ರತಾ ಅಂತರದ ಸಂಭಾವ್ಯ ಅಪಾಯವು ತುಂಬಾ ಹೆಚ್ಚಾಗಿರುತ್ತದೆ: ಕ್ರಿಮಿನಲ್ ನಟರು ಪೀಡಿತ ಸರ್ವರ್ಗಳಲ್ಲಿ ತಮ್ಮದೇ ಆದ ದುರುದ್ದೇಶಪೂರಿತ ಕೋಡ್ ಅನ್ನು ದೂರದಿಂದಲೇ ಕಾರ್ಯಗತಗೊಳಿಸಲು ದುರ್ಬಲತೆಯನ್ನು ಬಳಸಿಕೊಳ್ಳಬಹುದು.
ಪ್ರಾಯೋಗಿಕವಾಗಿ, ಸಂಭಾವ್ಯ ಆಕ್ರಮಣಕಾರರು ವೆಬ್ಸೈಟ್ನ ನಿಯಂತ್ರಣವನ್ನು ತೆಗೆದುಕೊಳ್ಳಲು, ಸೂಕ್ಷ್ಮ ಗ್ರಾಹಕರ ಡೇಟಾವನ್ನು ಪ್ರವೇಶಿಸಲು ಅಥವಾ ಮುಂದಿನ ಸೈಬರ್ಟಾಕ್ಗಳಿಗಾಗಿ ಮೂಲಸೌಕರ್ಯವನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳಲು ಇದು ಅನುಮತಿಸುತ್ತದೆ.
ದುರ್ಬಲತೆಯ ಸಮಸ್ಯೆ ಸೋರಿಕೆಯಾಗಿದೆ
ದೌರ್ಬಲ್ಯಗಳನ್ನು ಆರಂಭದಲ್ಲಿ PHP ಡೆವಲಪರ್ಗಳಿಗೆ ಗೌಪ್ಯವಾಗಿ ವರದಿ ಮಾಡಲಾಯಿತು ಮತ್ತು ಪರಿಹಾರವನ್ನು ಕೆಲಸ ಮಾಡುವಾಗ ರಹಸ್ಯವಾಗಿಯೇ ಉಳಿಯಿತು. ವಿವರಗಳು ಮಂಗಳವಾರ ಆನ್ಲೈನ್ನಲ್ಲಿ ಸೋರಿಕೆಯಾಗಿವೆ – ನವೀಕರಣವನ್ನು ಬಿಡುಗಡೆ ಮಾಡಲು ಒಂದು ದಿನ ಮೊದಲು. ಇದರಿಂದಾಗಿ ಹಲವು ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಮುನ್ನೆಚ್ಚರಿಕೆಯಾಗಿ ಸ್ಥಗಿತಗೊಳಿಸಲಾಗಿದೆ.
ದುರ್ಬಲತೆಗಳ ಬಗ್ಗೆ ವಿವರವಾದ ಮಾಹಿತಿಯನ್ನು ಉದ್ದೇಶಪೂರ್ವಕವಾಗಿ ಮುಂಚಿತವಾಗಿ ಸಾರ್ವಜನಿಕಗೊಳಿಸಿದ್ದರಿಂದ, ಇಡೀ ಜಾಗತಿಕ IT ಉದ್ಯಮವು ಗಣನೀಯ ಸಮಯದ ಒತ್ತಡದಲ್ಲಿದೆ. ಯಾವುದೇ ವಿಳಂಬವಿಲ್ಲದೆ ನವೀಕರಣಗಳನ್ನು ಸ್ಥಾಪಿಸಬೇಕು ಎಂದು ಐಟಿ ತಜ್ಞರು ಸಲಹೆ ನೀಡುತ್ತಾರೆ.
ಭದ್ರತಾ ನವೀಕರಣಗಳು ಪ್ರಕಟಿಸಲಾಗಿದೆ
PHP ಪ್ರಾಜೆಕ್ಟ್ನ ಡೆವಲಪರ್ಗಳು ಬುಧವಾರ ಮಧ್ಯಾಹ್ನ ವೆಬ್ ಸ್ಕ್ರಿಪ್ಟಿಂಗ್ ಭಾಷೆಯ ನವೀಕರಿಸಿದ ಆವೃತ್ತಿಗಳನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದರು, ಇದರಲ್ಲಿ ಭದ್ರತಾ ರಂಧ್ರಗಳನ್ನು ಮುಚ್ಚಲಾಗಿದೆ. “ನೀವು PHP ಬಳಸುತ್ತಿದ್ದರೆ, ನೀವು ಈಗ ನವೀಕರಿಸುವುದು ಕಡ್ಡಾಯವಾಗಿದೆ” ಎಂದು PHP ಫೌಂಡೇಶನ್ ಬ್ಲಾಗ್ ಪೋಸ್ಟ್ನಲ್ಲಿ ತಿಳಿಸಿದೆ.
ಪರಿಣಿತ ಸೇವೆಯಾದ ಹೈಸ್ ಸೆಕ್ಯುರಿಟಿಯು ರಾಜಿ ಮಾಡಿಕೊಳ್ಳುವ ಅಪಾಯವನ್ನು ತೆಗೆದುಕೊಳ್ಳಲು ಬಯಸದ ಯಾರಾದರೂ ಕೇವಲ ಒಂದು ಆಯ್ಕೆಯನ್ನು ಹೊಂದಿದೆ ಎಂದು ಎಚ್ಚರಿಸಿದೆ, ಅಪ್ಡೇಟ್ ಅನ್ನು ಸ್ಥಾಪಿಸದಿರುವವರೆಗೆ ನೆಟ್ವರ್ಕ್ನಿಂದ PHP ಚಾಲನೆಯಲ್ಲಿರುವ ವೆಬ್ ಸರ್ವರ್ಗಳನ್ನು ಸಂಪರ್ಕ ಕಡಿತಗೊಳಿಸುವುದು.