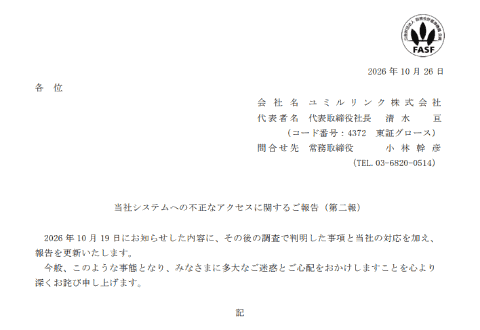
ಅಕ್ಟೋಬರ್ 26 ರಂದು, Ymir Link Co., Ltd. ತನ್ನ ಸಿಸ್ಟಮ್ಗೆ ಅನಧಿಕೃತ ಪ್ರವೇಶದ ಕುರಿತು ಎರಡನೇ ವರದಿಯನ್ನು ಪ್ರಕಟಿಸಿತು. ಆರಂಭಿಕ ವರದಿಯಿಂದ ಅನಧಿಕೃತ ಪ್ರವೇಶವನ್ನು ದೃಢಪಡಿಸಿದ ವ್ಯವಸ್ಥೆಗಳು ಮತ್ತು ಪ್ರಕರಣಗಳ ಸಂಖ್ಯೆ ಗಣನೀಯವಾಗಿ ಹೆಚ್ಚಾಗಿದೆ ಎಂದು ತನಿಖೆಯು ಬಹಿರಂಗಪಡಿಸಿದೆ.
ಅಕ್ಟೋಬರ್ 16 ರ ಮುಂಜಾನೆ, ಕಂಪನಿಯ ಪ್ರತಿನಿಧಿಯು ಕೆಲವು ವ್ಯವಸ್ಥೆಗಳನ್ನು ಅಕ್ರಮವಾಗಿ ಪ್ರವೇಶಿಸಿರುವುದನ್ನು ದೃಢಪಡಿಸಿದರು. 19 ರಂದು ಬಿಡುಗಡೆಯಾದ ಮೊದಲ ವರದಿಯಲ್ಲಿ, ಅನಧಿಕೃತ ಪ್ರವೇಶ ಮತ್ತು ಡೇಟಾವು ಐದು ಸಿಸ್ಟಮ್ಗಳಿಗೆ ಔಟ್ಪುಟ್ ಆಗಿರುವುದು ದೃಢಪಟ್ಟಿದೆ ಮತ್ತು ಇಮೇಲ್ ವಿಳಾಸಗಳು ಸೇರಿದಂತೆ ಒಟ್ಟು ಸುಮಾರು 9 ಮಿಲಿಯನ್ ಮಾಹಿತಿಗಳು ಔಟ್ಪುಟ್ ಆಗಿವೆ ಎಂದು ಅಂದಾಜಿಸಲಾಗಿದೆ.
ನಂತರದ ತನಿಖೆಯು ದಾಳಿಕೋರರು ಕಂಪನಿಯ ಬೆಂಬಲ ಮತ್ತು ಗುಣಮಟ್ಟ ನಿಯಂತ್ರಣ ಸಿಬ್ಬಂದಿಯ ದೃಢೀಕರಣ ಮಾಹಿತಿಯನ್ನು ಪಡೆಯಲು ಪ್ರೋಗ್ರಾಂನಲ್ಲಿನ ದುರ್ಬಲತೆಯನ್ನು ದುರ್ಬಳಕೆ ಮಾಡಿಕೊಂಡಿದ್ದಾರೆ, ದುರುದ್ದೇಶಪೂರಿತ ಪ್ರೋಗ್ರಾಂ ಅನ್ನು ಸ್ಥಾಪಿಸಿದ್ದಾರೆ ಮತ್ತು ಡೇಟಾಬೇಸ್ನಿಂದ ಡೇಟಾವನ್ನು ಔಟ್ಪುಟ್ ಮಾಡಿದ್ದಾರೆ ಎಂದು ತಿಳಿದುಬಂದಿದೆ. ಕಂಪನಿಯ ಬೆಂಬಲ ಮತ್ತು ಗುಣಮಟ್ಟ ನಿಯಂತ್ರಣ ಸಿಬ್ಬಂದಿಯ ದೃಢೀಕರಣ ಮಾಹಿತಿಯನ್ನು ಬಳಸಿಕೊಂಡು ಕಂಪನಿಯು ಇತರ ಸಿಸ್ಟಮ್ಗಳಿಗೆ ದೃಢೀಕರಿಸಲು ಪ್ರಯತ್ನಿಸುತ್ತಿದೆ ಎಂದು ದೃಢಪಡಿಸಲಾಗಿದೆ.
ದುರುದ್ದೇಶಪೂರಿತ ಪ್ರೋಗ್ರಾಂ ಮತ್ತು ಸಿಸ್ಟಮ್ ಲಾಗ್ಗಳನ್ನು ವಿಶ್ಲೇಷಿಸುವ ಪರಿಣಾಮವಾಗಿ, ಮೊದಲ ವರದಿಯಿಂದ, ಇತರ ಸಿಸ್ಟಮ್ಗಳ ಡೇಟಾವನ್ನು ಉಲ್ಲೇಖಿಸುವ ಮೂಲಕ ಅಥವಾ ದುರುದ್ದೇಶಪೂರಿತ ಪ್ರೋಗ್ರಾಂ ಮೂಲಕ ಸಿಸ್ಟಮ್ ಲಾಗಿನ್ ಸಮಯದಲ್ಲಿ ಸೆಷನ್ ಮಾಹಿತಿಯನ್ನು ಪಡೆಯುವ ಮೂಲಕ ಅನಧಿಕೃತ ಲಾಗಿನ್ಗಳನ್ನು 45 ಹೊಸ ಸಿಸ್ಟಮ್ಗಳಲ್ಲಿ ನಡೆಸಲಾಗುತ್ತಿದೆ ಎಂದು ದೃಢಪಡಿಸಲಾಗಿದೆ. ಅನಧಿಕೃತ ಪ್ರವೇಶ ಮತ್ತು ಸೋರಿಕೆಯಾಗಿರುವ ಮಾಹಿತಿಯ ಗುರಿಗಳನ್ನು ಎರಡನೇ ವರದಿಯಲ್ಲಿ ಈ ಕೆಳಗಿನಂತೆ ಘೋಷಿಸಲಾಗಿದೆ: 2 ಸೇವೆಗಳು ಮತ್ತು 50 ವ್ಯವಸ್ಥೆಗಳು.
ಇಮೇಲ್ ವಿತರಣಾ ಸೇವೆ “ಕ್ಯುನೋಟ್ ಎಫ್ಸಿ” ಯ 49 ಸಿಸ್ಟಮ್ಗಳಲ್ಲಿ ಮಾಹಿತಿ ಸೋರಿಕೆ ಸಂಭವಿಸಿದೆ ಮತ್ತು ಒಟ್ಟು 51,628,280 ಇಮೇಲ್ ವಿಳಾಸಗಳು ಸೇರಿದಂತೆ ಮಾಹಿತಿ ಸೋರಿಕೆಯಾಗಿದೆ. ಒಟ್ಟು 81 ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಅನಧಿಕೃತ ಪ್ರವೇಶ ಪ್ರಯತ್ನಗಳನ್ನು ದೃಢೀಕರಿಸಲಾಗಿದೆ, 3 “ಬಹು ಕಂಪನಿಗಳು ಬಳಸುವ ವ್ಯವಸ್ಥೆಗಳು” ಮತ್ತು 78 `ಒಂದೇ ಕಂಪನಿಯಿಂದ ಬಳಸುತ್ತಿರುವ ವ್ಯವಸ್ಥೆಗಳು.” ಅನಧಿಕೃತ ಪ್ರವೇಶವನ್ನು ದೃಢೀಕರಿಸಿದ ಎಲ್ಲಾ 49 ವ್ಯವಸ್ಥೆಗಳು “ಒಂದೇ ಕಂಪನಿಯು ಬಳಸುವ ವ್ಯವಸ್ಥೆಗಳು.” ಈ ಪೈಕಿ 16 ಸಿಸ್ಟಂಗಳ ಸೋರಿಕೆಗಳ ಸಂಖ್ಯೆಯನ್ನು ಪ್ರಸ್ತುತ ತನಿಖೆ ನಡೆಸಲಾಗುತ್ತಿದ್ದು, ಭವಿಷ್ಯದಲ್ಲಿ ಸೋರಿಕೆಗಳ ಸಂಖ್ಯೆ ಹೆಚ್ಚಾಗುವ ಸಾಧ್ಯತೆಯಿದೆ.
Cuenote BASE, ಗ್ರಾಹಕ ನಿರ್ವಹಣೆಯನ್ನು ನಿರ್ವಹಿಸುವ Cuenote ಸರಣಿಯ ಪೋರ್ಟಲ್, ಒಂದು ವ್ಯವಸ್ಥೆಯಲ್ಲಿ ಕಂಪನಿಯ ಸೇವೆಗಳಿಗೆ ಚಂದಾದಾರರ ಮಾಹಿತಿಯನ್ನು ವೀಕ್ಷಿಸಲು ಸಾಧ್ಯವಾಯಿತು ಮತ್ತು 190 ಕಂಪನಿಯ ಹೆಸರುಗಳು, ಹೆಸರುಗಳು, ಫೋನ್ ಸಂಖ್ಯೆಗಳು ಮತ್ತು ಇಮೇಲ್ ವಿಳಾಸಗಳು ಸೋರಿಕೆಯಾಗಿವೆ.
ಪೀಡಿತ ಬಳಕೆದಾರರನ್ನು ಕಂಪನಿಯು ನೇರವಾಗಿ ಸಂಪರ್ಕಿಸುತ್ತಿದೆ. ಸೋರಿಕೆಯಾದ ಮಾಹಿತಿಯ ಅನಧಿಕೃತ ಬಳಕೆಯನ್ನು ಈ ಸಂದರ್ಭದಲ್ಲಿ ದೃಢಪಡಿಸಲಾಗಿಲ್ಲ ಎಂದು ಕಂಪನಿಯು ಹೇಳಿದೆ.
ಆದಾಗ್ಯೂ, ಕಂಪನಿಯ ಡೊಮೇನ್ ಅನ್ನು ಬಳಸಿಕೊಂಡು ಮೂರನೇ ವ್ಯಕ್ತಿಗಳಿಂದ ಎಂದು ಹೇಳಿಕೊಳ್ಳುವ ಬಹು ಸ್ಪ್ಯಾಮ್ ಇಮೇಲ್ಗಳು ದೃಢೀಕರಿಸಲ್ಪಟ್ಟಿರುವುದರಿಂದ ಕಂಪನಿಯು ಎಚ್ಚರಿಕೆಯನ್ನು ಕೋರುತ್ತದೆ. ಉದಾಹರಣೆಗೆ, “ಬಳಕೆಯನ್ನು ದೃಢೀಕರಿಸಲು ವಿನಂತಿ” ಅಥವಾ `ಬಳಕೆಯ ವಿವರಗಳನ್ನು ದೃಢೀಕರಿಸಲು ವಿನಂತಿ” ನಂತಹ ವಿಷಯದೊಂದಿಗೆ ಸೈಸನ್ ಕಾರ್ಡ್ನ ನೆಪದಲ್ಲಿ ಸಂದೇಶವನ್ನು ಕಳುಹಿಸಲಾಗುತ್ತದೆ.