ಬೆಂಗಳೂರು: ದೃಢೀಕರಣವಿಲ್ಲದೆ ಸರ್ವರ್ಗಳಲ್ಲಿ ಕೋಡ್ ಅನ್ನು ರಿಮೋಟ್ ಆಗಿ ಕಾರ್ಯಗತಗೊಳಿಸಲು ಹ್ಯಾಕರ್ಗಳಿಗೆ ಅನುಮತಿಸುವ ಎರಡು ನಿರ್ಣಾಯಕ ಪಿಎಚ್ಪಿ ದೋಷಗಳು ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಎಚ್ಚರಿಕೆಯನ್ನು ಪ್ರಚೋದಿಸಿವೆ, ಇದು ಲಕ್ಷಾಂತರ ಇಂಟರ್ನೆಟ್-ಫೇಸಿಂಗ್ ಸೇವೆಗಳನ್ನು ಸಂಭಾವ್ಯವಾಗಿ ಬಹಿರಂಗಪಡಿಸುತ್ತದೆ. ಪ್ರತ್ಯೇಕ ಸಲಹೆಯಲ್ಲಿ, ವ್ಯಾಪಕವಾಗಿ ಬಳಸಲಾಗುವ ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯ ಮೇಲಿನ ಕಾಳಜಿಯನ್ನು ಸೇರಿಸುವ ಮೂಲಕ ಮತ್ತೊಂದು ರಿಮೋಟ್ ಕೋಡ್ ಎಕ್ಸಿಕ್ಯೂಶನ್ ಅಪಾಯವನ್ನು ತಗ್ಗಿಸಲು ಫೈಲ್-ಅಪ್ಲೋಡ್ ಟ್ರ್ಯಾಕಿಂಗ್ ವೈಶಿಷ್ಟ್ಯವನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಲು PHP ಬಳಕೆದಾರರನ್ನು ಒತ್ತಾಯಿಸಿತು.ಮುಂದಿನ ನಿಯಮಿತ ಬಗ್ಫಿಕ್ಸ್ ಬಿಡುಗಡೆಯ ತನಕ ಅದರ ಸೆಶನ್ ಅಪ್ಲೋಡ್ ಪ್ರಗತಿ ವೈಶಿಷ್ಟ್ಯವನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಲು PHP ಬಳಕೆದಾರರಿಗೆ ಅಕ್ಟೋಬರ್ 23 ರಂದು ಸಲಹೆ ನೀಡಿದೆ. ಸಂಬಂಧಿತ ದುರ್ಬಲತೆಯ ಬಗ್ಗೆ ಅಕ್ಟೋಬರ್ 21 ರಂದು ಹಿಂದಿನ ಸಲಹೆಯನ್ನು ಅನುಸರಿಸಿ ಎಚ್ಚರಿಕೆ ನೀಡಲಾಗಿದೆ. ಚಾಲನೆಯಲ್ಲಿರುವಾಗ ನಿರ್ದಿಷ್ಟ ಸೆಶನ್ ಸೆಟ್ಟಿಂಗ್ಗಳನ್ನು ಬದಲಾಯಿಸಿದಾಗ ಮತ್ತು ಅಪ್ಲೋಡ್ ಪ್ರಗತಿ ವೈಶಿಷ್ಟ್ಯವನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿದಾಗ ಮಾತ್ರ ಇತ್ತೀಚಿನ ಸಮಸ್ಯೆಯು ಅಪ್ಲಿಕೇಶನ್ಗಳ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುತ್ತದೆ. ವೈಶಿಷ್ಟ್ಯವನ್ನು ಈಗಾಗಲೇ ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಿರುವ ಬಳಕೆದಾರರು ಮುಂದಿನ ಕ್ರಮವನ್ನು ತೆಗೆದುಕೊಳ್ಳುವ ಅಗತ್ಯವಿಲ್ಲ.ವಿಶಾಲವಾದ ಕಾಳಜಿಗಳು ಒಟ್ಟಾರೆಯಾಗಿ PHP2Shell ಎಂದು ಕರೆಯಲ್ಪಡುವ ಎರಡು ನಿರ್ಣಾಯಕ ದೋಷಗಳ ಮೇಲೆ ಕೇಂದ್ರೀಕೃತವಾಗಿವೆ. ಫೋರ್ಟಿನೆಟ್ನಲ್ಲಿ ಬೆದರಿಕೆ ಬುದ್ಧಿಮತ್ತೆ ಮತ್ತು ಎದುರಾಳಿ ಕೃತಕ ಬುದ್ಧಿಮತ್ತೆ ಸಂಶೋಧನೆಯ ಜಾಗತಿಕ ನಿರ್ದೇಶಕ ಅಮೀರ್ ಲಖಾನಿ ಹೇಳಿದರು: “ಈ ವಾರ ಬಹಿರಂಗಪಡಿಸಿದ ಎರಡು ನಿರ್ಣಾಯಕ ಪಿಎಚ್ಪಿ ದೋಷಗಳು ವೆಬ್ಸೈಟ್ಗಳು, ಗ್ರಾಹಕ ಪೋರ್ಟಲ್ಗಳು ಮತ್ತು ಇತರ ವೆಬ್ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಅವಲಂಬಿಸಿರುವ ಸಂಸ್ಥೆಗಳಿಗೆ ತುರ್ತು ಭದ್ರತೆ ಮತ್ತು ವ್ಯಾಪಾರ ನಿರಂತರತೆಯ ಅಪಾಯವನ್ನುಂಟುಮಾಡುತ್ತವೆ.”
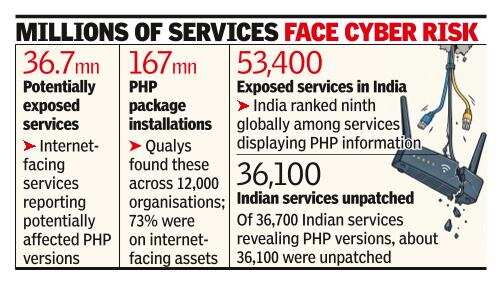
PHP ಮಾಹಿತಿಯನ್ನು ಪ್ರದರ್ಶಿಸುವ ಸೇವೆಗಳಲ್ಲಿ ಭಾರತವು ಜಾಗತಿಕವಾಗಿ ಒಂಬತ್ತನೇ ಸ್ಥಾನದಲ್ಲಿದೆ.
PHP ಸರ್ವರ್-ಸೈಡ್ ಪ್ರೋಗ್ರಾಮಿಂಗ್ ಭಾಷೆಯಾಗಿದ್ದು, ವರ್ಡ್ಪ್ರೆಸ್, ದ್ರುಪಾಲ್, Joomla ಮತ್ತು Magento ನಂತಹ ವ್ಯಾಪಕವಾಗಿ ನಿಯೋಜಿಸಲಾದ ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳಿಂದ ಬಳಸಲ್ಪಡುತ್ತದೆ. PHP ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಸ್ವತಃ ಅಭಿವೃದ್ಧಿಪಡಿಸದಿದ್ದರೂ ಸಹ ಕಂಪನಿಗಳು ವಾಣಿಜ್ಯ ಅಪ್ಲಿಕೇಶನ್ಗಳು, ಹೋಸ್ಟಿಂಗ್ ಪೂರೈಕೆದಾರರು ಮತ್ತು ಎಂಬೆಡೆಡ್ ಸಾಫ್ಟ್ವೇರ್ ಘಟಕಗಳ ಮೂಲಕ ಬಹಿರಂಗಪಡಿಸಬಹುದು.ಮಾನ್ಯತೆಯ ಸಂಭಾವ್ಯ ಪ್ರಮಾಣವು ಗಮನಾರ್ಹವಾಗಿದೆ. ಸೆನ್ಸಿಸ್ ತನ್ನ ಅಕ್ಟೋಬರ್ 22 ಸ್ನ್ಯಾಪ್ಶಾಟ್ನಲ್ಲಿ ಸಂಭಾವ್ಯವಾಗಿ ಪ್ರಭಾವಿತವಾಗಿರುವ PHP ಆವೃತ್ತಿಗಳನ್ನು ವರದಿ ಮಾಡುವ ಸುಮಾರು 36.7 ಮಿಲಿಯನ್ ಇಂಟರ್ನೆಟ್-ಫೇಸಿಂಗ್ ಸೇವೆಗಳನ್ನು ಗುರುತಿಸಿದೆ. ಇವು ಸೇವಾ ಎಣಿಕೆಗಳು, ಅನನ್ಯ ಸರ್ವರ್ಗಳು ಅಥವಾ ಸಂಸ್ಥೆಗಳಲ್ಲ, ಮತ್ತು ಮಾರಾಟಗಾರರ ನವೀಕರಣಗಳ ಮೂಲಕ ಈಗಾಗಲೇ ಪ್ಯಾಚ್ ಮಾಡಲಾದ ಸ್ಥಾಪನೆಗಳನ್ನು ಒಳಗೊಂಡಿರಬಹುದು.ಥ್ರೆಟ್ ರಿಸರ್ಚ್ ಯೂನಿಟ್ನ ಮುಖ್ಯಸ್ಥ ಮತ್ತು ಕ್ವಾಲಿಸ್ನ ಉತ್ಪನ್ನದ ನಿರ್ದೇಶಕ ಸಯೀದ್ ಅಬ್ಬಾಸಿ, ಕಂಪನಿಯು 12,000 ಸಂಸ್ಥೆಗಳಲ್ಲಿ 167 ಮಿಲಿಯನ್ ಪಿಎಚ್ಪಿ ಪ್ಯಾಕೇಜ್ ಸ್ಥಾಪನೆಗಳನ್ನು ಕಂಡುಹಿಡಿದಿದೆ, 73% ಇಂಟರ್ನೆಟ್ ಎದುರಿಸುತ್ತಿರುವ ಸ್ವತ್ತುಗಳಲ್ಲಿ ನಿಯೋಜಿಸಲಾಗಿದೆ, ಅವುಗಳನ್ನು ರಿಮೋಟ್ ದಾಳಿಕೋರರಿಗೆ ತಲುಪಿಸುತ್ತದೆ. “ಬೆಂಬಲವಿಲ್ಲದ ಆವೃತ್ತಿಗಳನ್ನು ಚಾಲನೆಯಲ್ಲಿರುವ ಸಿಸ್ಟಮ್ಗಳಿಗೆ ಪ್ಯಾಚ್ ಅನ್ನು ಅನ್ವಯಿಸುವುದು ಸಾಕಾಗುವುದಿಲ್ಲ, ಅಲ್ಲಿ ಅಪ್ಗ್ರೇಡ್ ಮಾಡುವಿಕೆಯು ಏಕೈಕ ಕಾರ್ಯಸಾಧ್ಯವಾದ ದೀರ್ಘಕಾಲೀನ ಪರಿಹಾರವಾಗಿದೆ. ಪ್ರಮುಖ ಟೇಕ್ಅವೇ ಎಂದರೆ ಬಹುತೇಕ ಎಲ್ಲಾ PHP ಸ್ಥಾಪನೆಗಳು ದುರ್ಬಲವಾಗಿರುತ್ತವೆ ಅಥವಾ ಬೆಂಬಲಿಸದ ಆವೃತ್ತಿಗಳನ್ನು ಚಾಲನೆ ಮಾಡುತ್ತವೆ, ”ಎಂದು ಅವರು ಹೇಳಿದರು.ವಿಶ್ವಾದ್ಯಂತ PHP ಮಾಹಿತಿಯನ್ನು ಪ್ರದರ್ಶಿಸುವ 2.2 ಮಿಲಿಯನ್ ಇಂಟರ್ನೆಟ್-ಫೇಸಿಂಗ್ ಸೇವೆಗಳನ್ನು ಶೋಡಾನ್ ಗುರುತಿಸಿದ್ದು, 53,400 ಸೇವೆಗಳಲ್ಲಿ ಭಾರತ ಒಂಬತ್ತನೇ ಸ್ಥಾನದಲ್ಲಿದೆ ಎಂದು ಕ್ಲೌಡ್ಸೆಕ್ ಹೇಳಿದೆ. 36,700 ಭಾರತೀಯ ಸೇವೆಗಳು ತಮ್ಮ PHP ಆವೃತ್ತಿಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸುತ್ತಿವೆ, 19,500 ಚಾಲನೆಯಲ್ಲಿರುವ ಆವೃತ್ತಿಗಳನ್ನು ಒಳಗೊಂಡಂತೆ ಸುಮಾರು 36,100 ಅನ್ನು ಅನ್ಪ್ಯಾಚ್ ಮಾಡಲಾಗಿದೆ ಎಂದು ಕ್ಲೌಡ್ಸೆಕ್ನ ಭದ್ರತಾ ಸಂಶೋಧಕ ಆಕಾಶ್ ಕಾರ್ತಿ ಹೇಳಿದ್ದಾರೆ.