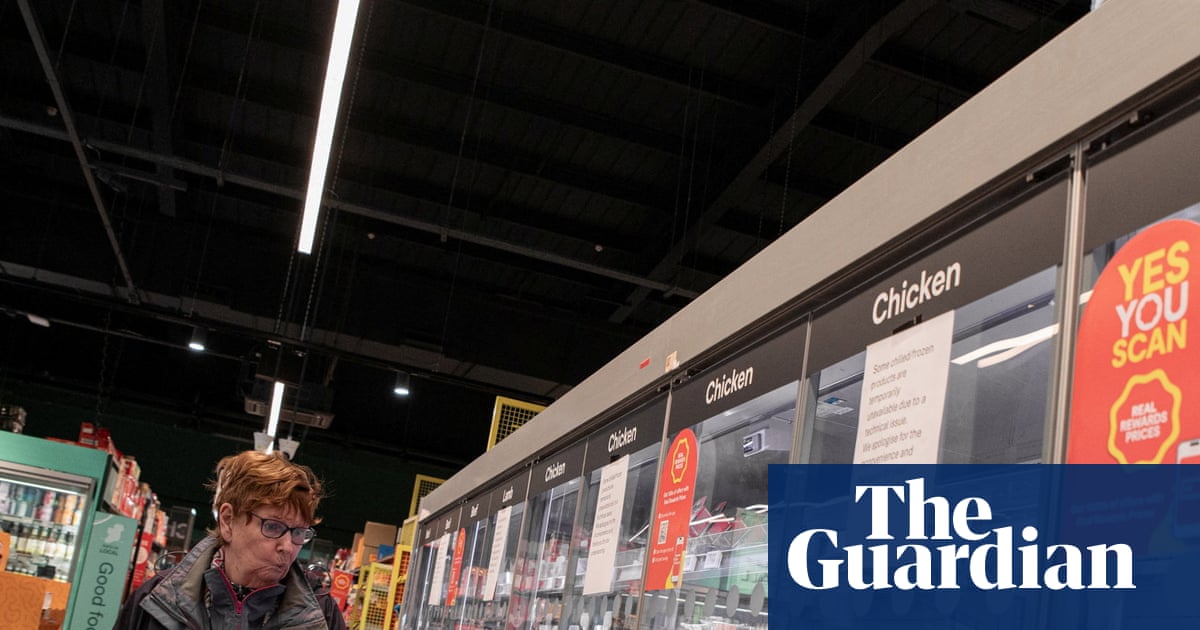
ಏಳು ಯುರೋಪಿಯನ್ ದೇಶಗಳಲ್ಲಿ ಸೂಪರ್ಮಾರ್ಕೆಟ್ ಫ್ರಿಜ್ಗಳು ಮತ್ತು ಫ್ರೀಜರ್ಗಳು ಅಸಮರ್ಪಕವಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿವೆ, ಅವುಗಳ ಥರ್ಮೋಸ್ಟಾಟ್ಗಳು ರಿಮೋಟ್ ಆಗಿ ಕೆಲವು ಸಂದರ್ಭಗಳಲ್ಲಿ 50C (122F) ಗೆ ಕ್ರ್ಯಾಂಕ್ ಆಗಿವೆ.
“ನಮ್ಮ ಆಹಾರ ಪೂರೈಕೆ ಸರಪಳಿಯನ್ನು ಅಡ್ಡಿಪಡಿಸುವ ಉದ್ದೇಶಪೂರ್ವಕ ಪ್ರಯತ್ನ ಮತ್ತು ಅದರಲ್ಲಿ ಗ್ರಾಹಕರ ವಿಶ್ವಾಸವನ್ನು ದುರ್ಬಲಗೊಳಿಸುವ ಉದ್ದೇಶಪೂರ್ವಕ ಪ್ರಯತ್ನ” ಎಂದು EU ಖಂಡಿಸಿದೆ.
ಯಾವ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳು ಪರಿಣಾಮ ಬೀರಿವೆ ಮತ್ತು ಇದರ ಅರ್ಥವೇನು?
ದಾಳಿಯು ಬೆಲ್ಜಿಯನ್ ಶಾಖೆಗಳಾದ ಕ್ಯಾರಿಫೋರ್, ಇಂಟರ್ಮಾರ್ಚೆ ಮತ್ತು ಐಕಿಯಾ, ಕೋಪ್ ಮತ್ತು ಸ್ವೀಡನ್ನ ಐಸಿಎ, ಲಕ್ಸೆಂಬರ್ಗ್ನ ಡೆಲ್ಹೈಜ್, ಫಿನ್ಲ್ಯಾಂಡ್ನ ಕೆಸ್ಕೋ, ಐರ್ಲೆಂಡ್ನ ಸೂಪರ್ವಾಲು ಮತ್ತು ಎಸ್ಟೋನಿಯಾದ ಅಂಗಡಿಗಳಲ್ಲಿ ಫ್ರಿಜ್ಗಳನ್ನು ಹೊಡೆದಿದೆ.
ಅನಾಮಧೇಯ ಹ್ಯಾಕರ್ಗಳು ತಮ್ಮ ಇಂಟರ್ನೆಟ್-ಬಹಿರಂಗಪಡಿಸಿದ ಅಪ್ಲೈಯನ್ಸ್ ಮ್ಯಾನೇಜ್ಮೆಂಟ್ ಸಾಫ್ಟ್ವೇರ್ನ ನಿಯಂತ್ರಣವನ್ನು ವಶಪಡಿಸಿಕೊಂಡ ಪರಿಣಾಮವಾಗಿ ಅವರ ಫ್ರಿಜ್ಗಳು ಹಠಾತ್ ಬಿಸಿಯಾದಾಗ ಫ್ರೆಂಚ್ ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರಿಗಳು ದೊಡ್ಡ ಪ್ರಮಾಣದ ಆಹಾರವನ್ನು ಹೊರಹಾಕಲು ಮೂರು ವಾರಗಳ ಹಿಂದೆ ದಾಳಿಯ ಪುನರಾವರ್ತನೆಯಾಗಿ ಕಂಡುಬಂದಿತು.
ನಿಗೂಢ ಫ್ರಿಡ್ಜ್ ಅಸಮರ್ಪಕ ಕಾರ್ಯಗಳ ಸರಣಿಯು ಕಮಿಷರಿಗಳಿಗೆ ಕನಿಷ್ಠ ಆರು ಸೇನಾ ನೆಲೆಗಳನ್ನು ಹೊಡೆದಾಗ ಆಗಸ್ಟ್ ಆರಂಭದಲ್ಲಿ US ನಲ್ಲಿ ಇದೇ ರೀತಿಯ ಏನಾದರೂ ಸಂಭವಿಸಿರಬಹುದು. ಪೆಂಟಗನ್ ಶಂಕಿತ ಹ್ಯಾಕ್ ಕುರಿತು ತನಿಖೆ ನಡೆಸುತ್ತಿದೆ.
ಇದು ಸೈಬರ್-ದಾಳಿ ಮತ್ತು ಹ್ಯಾಕಿಂಗ್ ತಂತ್ರಗಳಲ್ಲಿ ಹೊಸ ಮುಂಭಾಗವನ್ನು ಸೂಚಿಸುವ ಭಯವಿದೆ. ಫ್ರಿಜ್ಗಳು ತಮ್ಮ ನಿಯಂತ್ರಣಗಳನ್ನು ಹ್ಯಾಕರ್ಗಳಿಗೆ ಒಡ್ಡಿಕೊಳ್ಳುವುದರಲ್ಲಿ ಅನನ್ಯವಾಗಿಲ್ಲ. ರಿಮೋಟ್ ಪ್ರವೇಶ ಮತ್ತು ಸ್ವಯಂಚಾಲಿತ ನಿಯಂತ್ರಣವನ್ನು ಅನುಮತಿಸಲು ಅನೇಕ ಓವನ್ಗಳು, ತೊಳೆಯುವ ಯಂತ್ರಗಳು, ಡಿಶ್ವಾಶರ್ಗಳು ಮತ್ತು ಕೇಂದ್ರೀಯ ತಾಪನ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಇಂಟರ್ನೆಟ್ಗೆ ಲಿಂಕ್ ಮಾಡಲಾಗಿದೆ.
ಯಾರು ಮಾಡುತ್ತಿದ್ದಾರೆ?
ಯಾವುದೇ ರಾಜಕೀಯ ಪ್ರೇರಿತ “ಹ್ಯಾಕ್ಟಿವಿಸ್ಟ್” ಗುಂಪು ಜವಾಬ್ದಾರಿಯನ್ನು ಹೇಳಿಕೊಂಡಿಲ್ಲ ಮತ್ತು ransomware ಗ್ಯಾಂಗ್ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಪಾವತಿಯನ್ನು ಒತ್ತಾಯಿಸುವ ದುರ್ಬಲತೆಯನ್ನು ದುರ್ಬಳಕೆ ಮಾಡಿಕೊಂಡಿಲ್ಲ – ಇದು ಯಾವುದೇ ಸಂದರ್ಭದಲ್ಲಿ ಕಷ್ಟಕರವಾಗಿರುತ್ತದೆ ಏಕೆಂದರೆ ಅವರ ಫ್ರಿಜ್ಗಳು ಅತಿಯಾಗಿ ಬಿಸಿಯಾದಾಗ ಈಗಾಗಲೇ ಹಾನಿಯಾಗುತ್ತದೆ.
“ನನಗೆ ಎರಡು ಅತ್ಯಂತ ತೋರಿಕೆಯ ಗುಣಲಕ್ಷಣಗಳೆಂದರೆ ಕೆಲವು ರೀತಿಯ ರಾಜ್ಯ-ಆಧಾರಿತ ಸಿಗ್ನಲಿಂಗ್ ಮತ್ತು ಸಾಮರ್ಥ್ಯದ ಪ್ರದರ್ಶನ ಅಥವಾ ಕೆಲವು ರೀತಿಯ ಒಂಟಿ-ತೋಳದ ಹ್ಯಾಕರ್ಗಳು ತಮ್ಮದೇ ಆದ ವೈಯಕ್ತಿಕ ಕಾರಣಗಳಿಗಾಗಿ ಈ ದಾಳಿಗಳನ್ನು ನಡೆಸುತ್ತಿದ್ದಾರೆ” ಎಂದು ಸೈಬರ್ಸೆಕ್ಯುರಿಟಿ ಕಂಪನಿ ಸೋಫೋಸ್ನಲ್ಲಿ ಬೆದರಿಕೆ ಗುಪ್ತಚರ ಹಿರಿಯ ನಿರ್ದೇಶಕ ರಾಫೆ ಪಿಲ್ಲಿಂಗ್ ಹೇಳಿದರು.
ರಾಜ್ಯ-ಸಂಯೋಜಿತ ನಟನ ಸಿದ್ಧಾಂತವು ಹೆಚ್ಚಾಗಿ ತೋರುತ್ತದೆ, ಏಕೆಂದರೆ ದೊಡ್ಡ ಜನಸಂಖ್ಯೆಯ ಮೇಲೆ ಸ್ಪಷ್ಟವಾದ ಮಾನಸಿಕ ಪ್ರಭಾವವು ಕಪಾಟಿನಿಂದ ಆಹಾರವನ್ನು ತೆಗೆದುಹಾಕುವುದನ್ನು ನೋಡುತ್ತದೆ. ಉತ್ತರ ಕೊರಿಯಾ ಕಳೆದ ವಾರದ Binance cryptocurrency ದರೋಡೆ ಹಿಂದೆ ನಂಬಲಾಗಿದೆ, ಆದರೆ ಈ ಸಂದರ್ಭದಲ್ಲಿ ರಶಿಯಾ ಮತ್ತು ಚೀನಾ ಲಿಂಕ್ ಹ್ಯಾಕರ್ಸ್ ಚೌಕಟ್ಟಿನಲ್ಲಿ ಸಾಧ್ಯತೆಯಿದೆ.
ಪಾಶ್ಚಿಮಾತ್ಯ ಗುಪ್ತಚರ ಮುಖ್ಯಸ್ಥರು ಮಾಸ್ಕೋ ಯುರೋಪ್ನಲ್ಲಿ ವಿಧ್ವಂಸಕ ಕಾರ್ಯಾಚರಣೆಯನ್ನು ನಡೆಸುತ್ತಿದೆ ಎಂದು ಹೇಳುತ್ತಾರೆ, ಅದು ವಿವಿಧ ರೂಪಗಳನ್ನು ತೆಗೆದುಕೊಳ್ಳುತ್ತದೆ ಮತ್ತು ಮುಂಬರುವ ತಿಂಗಳುಗಳಲ್ಲಿ ತೀವ್ರಗೊಳ್ಳುವ ಸಾಧ್ಯತೆಯಿದೆ.
ಹ್ಯಾಕ್ನ ಸಾಪೇಕ್ಷ ಸರಳತೆಯಿಂದ ಅಪರಾಧಿಯನ್ನು ವಿವೇಚಿಸುವುದು ಕಷ್ಟಕರವಾಗಿದೆ. ಯಾವುದೇ ಮಾಲ್ವೇರ್ ಅಗತ್ಯವಿಲ್ಲ, ಅಂದರೆ ಅಪರಾಧದ ಸ್ಥಳದಲ್ಲಿ ಶಸ್ತ್ರಾಸ್ತ್ರದ ಯಾವುದೇ ಕುರುಹು ಇಲ್ಲ. ಪಿಲ್ಲಿಂಗ್ ಅದನ್ನು “ರಬ್ಬರ್ ಕೈಗವಸುಗಳನ್ನು ಧರಿಸುವುದು ಮತ್ತು ಸ್ವಿಚ್ಗಳೊಂದಿಗೆ ಗೊಂದಲಗೊಳಿಸುವುದು” ಎಂದು ಹೋಲಿಸಿದ್ದಾರೆ.
ಅದು ಹೇಗೆ ಸಾಧ್ಯ?
ವಾಣಿಜ್ಯ ಫ್ರಿಜ್ಗಳನ್ನು ನಿರ್ವಹಿಸುವ ಸಾಫ್ಟ್ವೇರ್ ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿದೆ, ಅಂದರೆ ಕೋಡ್ನ ಸಾಲುಗಳನ್ನು ಹ್ಯಾಕರ್ಗಳಿಗೆ ದುರ್ಬಲಗೊಳಿಸಬಹುದು. ಡೆಸ್ಕ್ಟಾಪ್ ಅಥವಾ ಮೊಬೈಲ್ ಸಾಧನಗಳಿಗಿಂತ ಭಿನ್ನವಾಗಿ, ನಿರಂತರವಾಗಿ ಹೊರಹೊಮ್ಮುತ್ತಿರುವ ದೋಷಗಳನ್ನು ಸರಿಪಡಿಸಲು ಪ್ಯಾಚ್ಗಳನ್ನು ಹೊಂದಿರುವ ನವೀಕರಣಗಳನ್ನು ಸ್ಥಾಪಿಸುವ ಅಗತ್ಯತೆಯ ಬಗ್ಗೆ ಬಳಕೆದಾರರು ಮತ್ತು IT ನಿರ್ವಾಹಕರು ಆಗಾಗ್ಗೆ ಎಚ್ಚರಿಸುತ್ತಾರೆ, ಫ್ರಿಜ್ಗಳಂತಹ ಐಟಂಗಳಲ್ಲಿನ ಸಾಫ್ಟ್ವೇರ್ ನವೀಕರಣಗಳಿಲ್ಲದೆ ದೀರ್ಘಕಾಲ ಉಳಿಯಬಹುದು.
ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಕಂಪನಿ ಬಿಟ್ಡೆಫೆಂಡರ್ನ ಸೈಬರ್-ಕಾರ್ಯಾಚರಣೆಯ ನಿರ್ದೇಶಕ ನಿಕ್ ಜಾಕ್ಸನ್, ಪ್ಯಾಚ್ಗಳನ್ನು ಸ್ಥಾಪಿಸಲು ಕಂಪನಿಗಳು ನಿಧಾನವಾಗಿ ಚಲಿಸುವ ಒಂದು ಕಾರಣವೆಂದರೆ ಅವು ಚಲಾಯಿಸಲು ಸಮಯ ತೆಗೆದುಕೊಳ್ಳಬಹುದು, ಇದು ಯಂತ್ರೋಪಕರಣಗಳು ಆಫ್ಲೈನ್ನಲ್ಲಿ ಇರಬೇಕಾದ ಅವಧಿಗಳನ್ನು ಬಿಡುತ್ತದೆ – ಇದು ಆಹಾರ ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರಿಗಳಿಗೆ ಸ್ಪಷ್ಟ ಸಮಸ್ಯೆಯಾಗಿದೆ. ಆದರೆ ಫ್ರಿಜ್ಗಳನ್ನು ನಡೆಸುತ್ತಿರುವ ಜನರಿಗೆ ಸಮಸ್ಯೆಯ ಬಗ್ಗೆ ತಿಳಿದಿಲ್ಲ, “ಅದರ ಬಗ್ಗೆ ಯೋಚಿಸಬೇಡಿ ಮತ್ತು ಇದು ಅವರ ಅಜೆಂಡಾದ ಮುಖ್ಯವಲ್ಲ” ಎಂದು ಸರಳವಾದ ವಿವರಣೆಯನ್ನು ಅವರು ಹೇಳಿದರು.
ಸೋಮವಾರದ ಘಟನೆಗಳ ಅಲೆಯಲ್ಲಿ, ಸ್ವೀಡನ್ನ ಕೋಪ್ ತನ್ನ ಕೆಲವು ಫ್ರಿಜ್ಗಳನ್ನು 4G ಮೊಬೈಲ್ ನೆಟ್ವರ್ಕ್ಗೆ ಲಿಂಕ್ ಮಾಡಲಾಗಿದೆ ಎಂದು ಹೇಳಿದೆ, ಅದು ಅವುಗಳನ್ನು ಹೆಚ್ಚು ಬಹಿರಂಗಗೊಳಿಸಿತು. ಫ್ರಾನ್ಸ್ನಲ್ಲಿ ಸಮಸ್ಯೆಗಳನ್ನು ಹೊಂದಿರುವ ಡ್ಯಾನಿಶ್ ಕಂಪನಿಯಾದ ಡ್ಯಾನ್ಫಾಸ್ ತನ್ನ ವ್ಯವಸ್ಥೆಯನ್ನು ಒದಗಿಸಿದೆ ಎಂದು ಐಸಿಎ ಹೇಳಿದೆ.
ಅಂಗಡಿಗಳು ತಮ್ಮನ್ನು ತಾವು ರಕ್ಷಿಸಿಕೊಳ್ಳಲು ಏನು ಮಾಡಬಹುದು?
ಸರಳವಾದ ಉತ್ತರವೆಂದರೆ ಅವರ ಸಾಫ್ಟ್ವೇರ್ ಸಿಸ್ಟಮ್ಗಳನ್ನು ಪ್ಯಾಚ್ ಮಾಡುವುದು. ಬೆಲ್ಜಿಯನ್ ರೆಫ್ರಿಜರೇಟರ್ ಗ್ರೂಪ್ ಸಬ್ಕೋಬೆಲ್ ಪ್ರಕಾರ, ಫ್ರಾನ್ಸ್ನಲ್ಲಿ ಅಕ್ಟೋಬರ್ 12 ರ ದಾಳಿಯ ನಂತರ ಫ್ರಿಜ್ಗಳನ್ನು ಪ್ಯಾಚ್ ಮಾಡಲು ಪ್ರಾರಂಭಿಸದಿದ್ದರೆ ಸೋಮವಾರದ ಹ್ಯಾಕ್ನ ಪರಿಣಾಮವು ತುಂಬಾ ಕೆಟ್ಟದಾಗಿದೆ.
ಇನ್ನೂ ಪರಿಣಾಮ ಬೀರದ ಯುಕೆಯಲ್ಲಿ, ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರಿಗಳು “ಪ್ರಸ್ತುತ ರಾಷ್ಟ್ರೀಯ ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಸೆಂಟರ್ (ಎನ್ಎಸ್ಸಿಸಿ) ಯೊಂದಿಗೆ ತಮ್ಮ ಫ್ರಿಜ್ಗಳು ಮತ್ತು ಫ್ರೀಜರ್ಗಳು ಸಂಭಾವ್ಯ ದಾಳಿಗಳ ವಿರುದ್ಧ ಸಾಧ್ಯವಾದಷ್ಟು ಸುರಕ್ಷಿತವಾಗಿವೆ ಎಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು ಕೆಲಸ ಮಾಡುತ್ತಿದ್ದಾರೆ” ಎಂದು ಬ್ರಿಟಿಷ್ ಚಿಲ್ಲರೆ ಒಕ್ಕೂಟದ ನಿಯಂತ್ರಕ ವ್ಯವಹಾರಗಳ ಸಹಾಯಕ ನಿರ್ದೇಶಕ ಗ್ರಹಾಂ ವೈನ್ ಹೇಳಿದರು.
ಬ್ರಿಟಿಷ್ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳು ಇನ್ನೂ ಏಕೆ ಹಿಟ್ ಆಗಿಲ್ಲ?
ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಕಂಪನಿ ಫೋರ್ಸ್ಕೌಟ್ನ ಪ್ರಕಾರ, ಫ್ರಾನ್ಸ್, ಇಟಲಿ, ಗ್ರೀಸ್ ಮತ್ತು ಬೆಲ್ಜಿಯಂ ಸೇರಿದಂತೆ ದೇಶಗಳಲ್ಲಿ ಇಂಟರ್ನೆಟ್-ಎಕ್ಸ್ಪೋಸ್ಡ್ ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳು ಹೆಚ್ಚು ಜನಪ್ರಿಯವಾಗಿವೆ.
ಅದರ ಸಂಶೋಧನೆಯ ಉಪಾಧ್ಯಕ್ಷರಾದ ಡೇನಿಯಲ್ ಡಾಸ್ ಸ್ಯಾಂಟೋಸ್ ಹೇಳಿದರು: “ನಾವು ಆನ್ಲೈನ್ನಲ್ಲಿ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಈ ಬಹಿರಂಗ ವ್ಯವಸ್ಥೆಗಳ ಡೇಟಾವನ್ನು ಪರಿಶೀಲಿಸಿದಾಗ, UK ಟಾಪ್ 10 ನಲ್ಲಿಲ್ಲ.” ಅಪಾಯವು ಅತ್ಯಲ್ಪವಲ್ಲ ಎಂದು ಅವರು ಹೇಳಿದರು, ಆದರೆ “ಯುಕೆಗೆ ನಿರ್ದಿಷ್ಟವಾಗಿ ಇದೀಗ ಇದು ಅತಿ ಹೆಚ್ಚು ಎಂದು ನಾನು ಹೇಳುವುದಿಲ್ಲ”.
NCSC ಯ ವಕ್ತಾರರು “ಘಟನೆಯ ವಿವರಗಳನ್ನು ಸಂಪೂರ್ಣವಾಗಿ ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಅದರ ಅಂತರರಾಷ್ಟ್ರೀಯ ಪಾಲುದಾರರು ಮತ್ತು ಉದ್ಯಮದೊಂದಿಗೆ ಕೆಲಸ ಮಾಡುತ್ತಿದೆ” ಎಂದು ಹೇಳಿದರು.